
평소 쓰던 서비스와 똑같이 생긴 로그인 화면이라도 주소가 다르면 패스키가 동작하지 않을 수 있다. 등록할 때 만든 키가 서비스의 도메인에 묶이기 때문이다. 웹사이트가 비밀번호를 받는 대신 기기가 만든 서명을 확인하므로, 가짜 로그인 페이지가 입력창을 그대로 복제해도 원래 사이트의 패스키를 꺼내 쓰기는 어렵다.
사용자가 체감하는 변화는 단순하다. 지원하는 사이트에서 패스키로 로그인을 선택하면 휴대전화나 PC의 지문, 얼굴 인식, PIN으로 승인한다. 다만 같은 계정이라도 패스키를 어디에 저장했는지에 따라 새 기기에서 로그인하는 방법이 달라진다.
1. 화면이 같아도 주소가 다르면 브라우저의 판단이 달라진다
패스키를 처음 등록할 때 인증 장치는 공개 키와 개인 키를 한 쌍으로 만든다. 서비스는 공개 키를 저장하고, 로그인 때마다 새로운 확인값을 보낸다. 인증 장치는 사용자 확인을 마친 뒤 개인 키로 서명한다. 서비스는 보관해둔 공개 키로 그 서명을 검증한다. 지문이나 얼굴 데이터는 기기에서 사용자 확인에 쓰이고 사이트로 전달되지 않는다. FIDO 얼라이언스 설명
예를 들어 shop.example에 등록한 패스키가 있다고 하자. 가짜 사이트가 디자인을 복제해 sh0p.example에서 패스키를 요청해도 브라우저는 두 주소를 다른 도메인으로 본다. 실제 서비스에서는 login.example.com이 등록 가능한 상위 도메인인 example.com을 인증 범위로 정할 수도 있다. 단순히 주소창의 글자 하나라도 다르면 항상 차단된다는 뜻은 아니다. W3C WebAuthn 인증 범위 규격
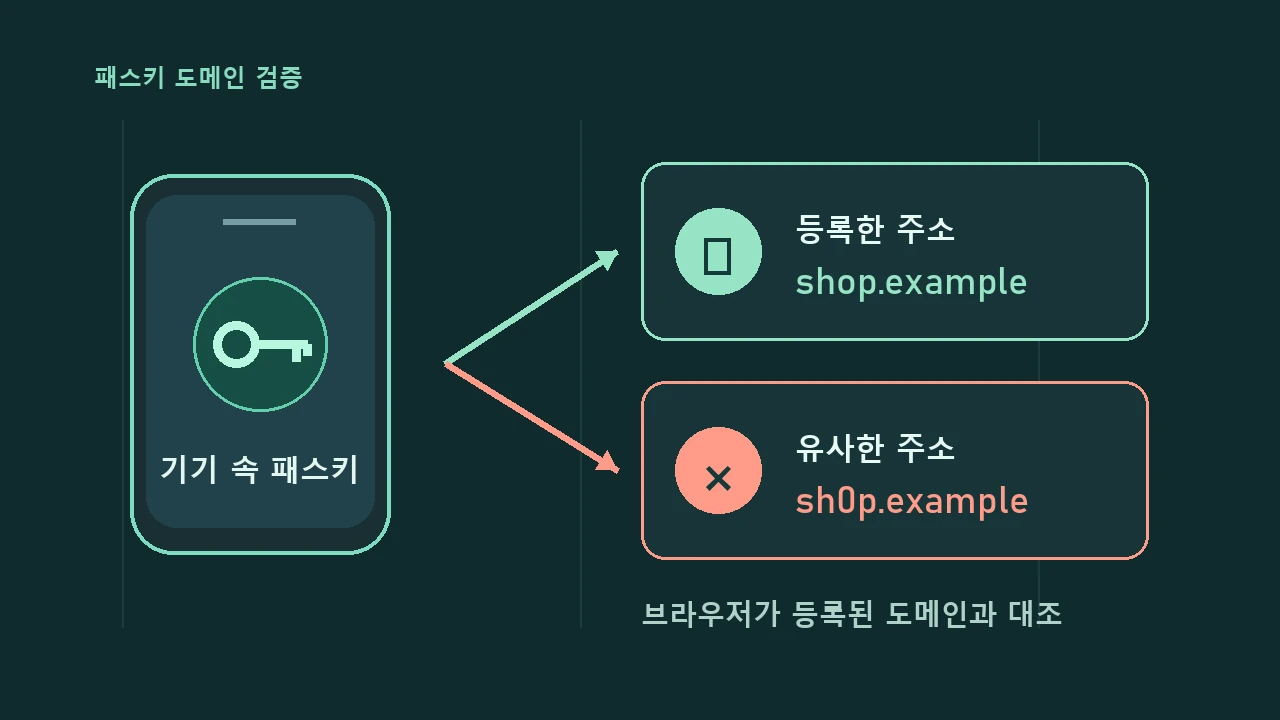
이 차이는 수상한 페이지가 비밀번호나 문자 인증번호를 요구할 때 특히 중요하다. 평소 뜨던 패스키가 보이지 않으면 일단 주소를 다시 확인하고, 즐겨찾기나 공식 앱으로 다시 들어간다. 패스키가 없다는 사실만으로 피싱을 확정할 수는 없다. 패스키를 저장한 기기가 달라졌거나 브라우저가 해당 방식을 지원하지 않는 경우에도 선택지가 달라질 수 있다.
2. 휴대전화에 있는 패스키로 PC에서 로그인하는 방법
구글 계정은 패스키를 지원하는 컴퓨터에서 휴대전화에 저장된 패스키를 쓸 수 있다. PC의 구글 로그인 페이지에서 계정을 선택하고 ‘다른 방법 시도’에서 패스키를 고른다. PC에 QR 코드가 나타나면 가까이 있는 휴대전화의 카메라로 읽고, 휴대전화에서 잠금을 풀어 승인한다. 이때 블루투스가 켜져 있는지 확인한다. 구글 계정 고객센터
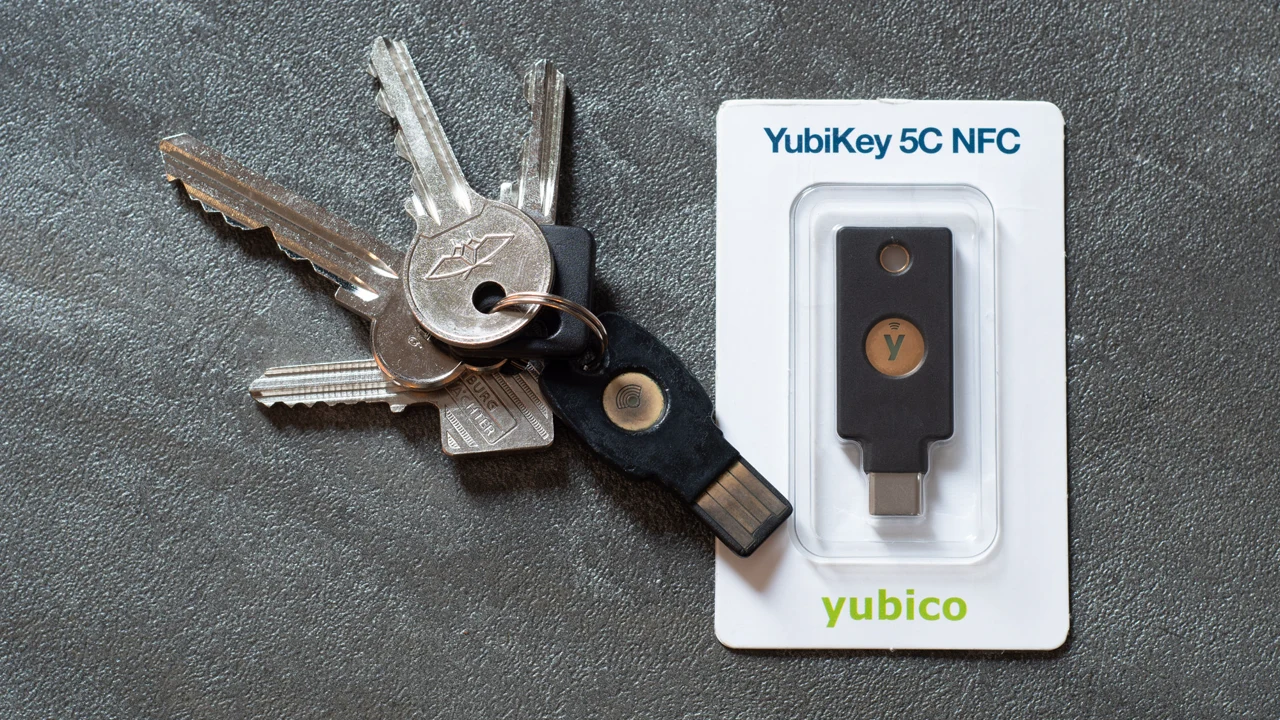
QR 화면은 직접 시작한 로그인에서만 사용한다. 브라우저에 패스키 선택지가 나타나지 않거나 휴대전화가 없다면 ‘다른 방법 시도’에서 계정에 남아 있는 로그인 수단을 확인한다. USB나 NFC 보안 키를 따로 등록한 사람은 해당 키를 선택할 수 있다. 기사 상단의 실물 사진은 이런 보안 키의 한 예다.
3. 기기를 바꾸기 전에 키가 어디에 있는지 본다
동기화형 패스키는 같은 자격증명 제공자의 계정을 새 기기에 연결하고 접근 조건을 충족하면 사용할 수 있다. 반면 특정 기기나 물리 보안 키에 묶인 패스키는 그 기기에 남는다. 예를 들어 기존 휴대전화에서 새 휴대전화로 바꾸더라도, 키를 저장한 제공자가 다르거나 제공자 계정에 로그인할 수 없다면 이전 과정에서 키가 자동으로 따라오지 않을 수 있다.
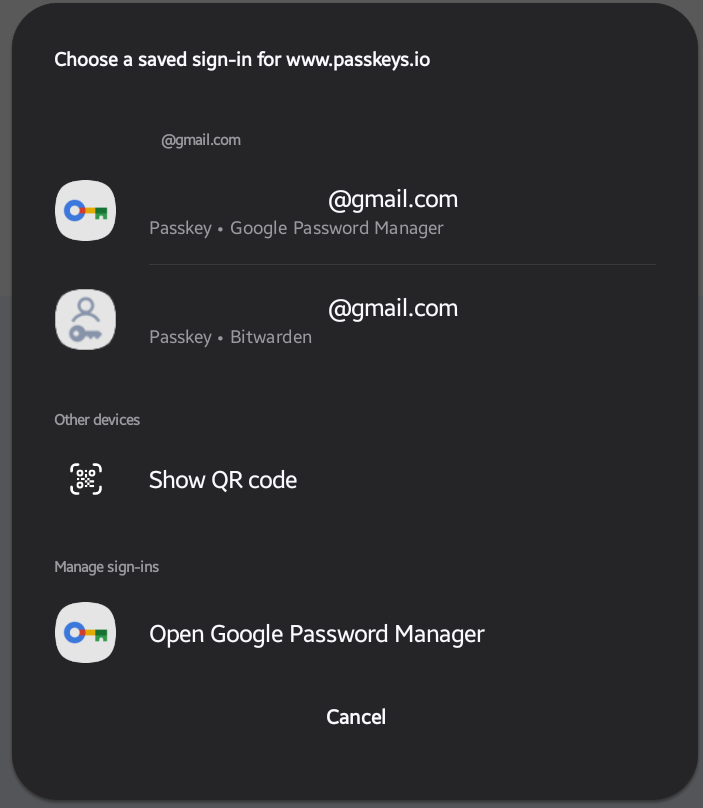
안드로이드의 자격증명 관리자 예시에서는 한 사이트의 패스키가 Google 비밀번호 관리자와 Bitwarden 두 곳에 나타난다. 둘 중 어디에서 만들어둔 키를 쓰는지에 따라 필요한 계정과 동기화 경로가 달라진다. 여러 기기를 오간다면 앱에서 로그인에 성공했는지와 함께, 패스키가 어느 제공자에 등록됐는지도 확인한다. 안드로이드 자격증명 관리자 문서
교체 전에 구글 패스키 관리 페이지에서 등록된 수단을 확인한다. 패스키를 추가해도 기존 로그인·복구 수단은 유지된다. 본인만 잠금을 풀 수 있는 기기에 등록하고, 새 기기에서 로그인이 되는지 확인한 뒤 이전 기기를 초기화하는 순서가 안전하다.
4. 분실한 휴대전화의 패스키는 등록 방식에 맞춰 정리한다
다른 기기에서 계정에 들어갈 수 있다면 구글 계정의 ‘보안 및 로그인’에서 분실한 기기의 패스키를 찾아 삭제한다. 구글은 Android 기기에서 자동으로 생성된 패스키의 경우 ‘내 기기’ 메뉴에서 해당 기기를 찾아 로그아웃하라고 안내한다. 사용자가 직접 만든 패스키를 삭제하는 메뉴와 구분된다.
이전 기기를 잃어버렸고 새 기기에 패스키도 나타나지 않는다면, 기존에 등록해 둔 방법으로 먼저 로그인하거나 구글의 계정 복구 절차를 진행한다. 브라우저나 비밀번호 관리자에 패스키가 계속 보이면 그 제공자의 관리 화면도 확인한다. 서비스에 등록된 인증 수단을 없애는 일과 제공자에 저장된 목록을 정리하는 일은 별개일 수 있다.
패스키는 가짜 주소에 자격증명을 넘길 위험을 줄이는 장치다. 기기 분실에 대비하려면 사용할 수 있는 다른 로그인 수단도 함께 관리해야 한다. 등록 직후에 패스키가 어느 기기에 저장됐는지, 그 기기 없이도 계정에 들어갈 방법이 있는지 확인하면 교체나 분실 때 판단이 쉬워진다.